จากการเน้นย้ำของนายอนุทิน ชาญวีรกูล นายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงมหาดไทย ถึงนโยบายปราบปรามการใช้บุคคลหรือนิติบุคคลอำพรางการประกอบธุรกิจและถือครองอสังหาริมทรัพย์โดยไม่ชอบด้วยกฎหมาย (นอมินี) โดยเฉพาะการถือครองที่ดินอันเป็นทรัพยากรสำคัญของประเทศ การถือครองและใช้ประโยชน์ต้องถูกต้องตามกฎหมาย เป็นธรรม และไม่เปิดช่องให้แสวงหาประโยชน์โดยมิชอบ ซึ่งส่งผลกระทบต่อความเป็นธรรมในการใช้ทรัพยากร ความมั่นคงของประเทศ และความเชื่อมั่นของประชาชนต่อการบังคับใช้กฎหมาย โดยกำชับการตรวจสอบขยายผลให้ถึงผู้มีอำนาจควบคุมและผู้รับประโยชน์ที่แท้จริง รวมถึงเส้นทางการเงินและทรัพย์สิน ไม่จำกัดอยู่เพียงชื่อผู้ถือครองในโฉนดหรือรายชื่อผู้ถือหุ้น ขณะเดียวกันรัฐบาลยังยินดีต้อนรับการลงทุนจากต่างประเทศที่สุจริต โปร่งใส และปฏิบัติตามกฎหมาย โดยย้ำให้เจ้าหน้าที่ดำเนินการอย่างจริงจังกับผู้กระทำผิด และเป็นธรรมกับผู้ที่ดำเนินธุรกิจถูกต้อง
นอกจากนี้ นายกรัฐมนตรียังให้ความสำคัญกับการปราบปรามอาชญากรรมออนไลน์ โดยได้ประกาศให้การป้องกันและปราบปรามอาชญากรรมออนไลน์เป็นหนึ่งในวาระแห่งชาติ เพื่อยกระดับการรับมือภัยดิจิทัล ที่ส่งผลกระทบต่อประชาชนโดยตรง พร้อมย้ำว่ารัฐบาลจะปราบปรามอย่างจริงจัง ครอบคลุมทั้งต้นทาง กลางทาง และปลายทาง ตั้งแต่บัญชีม้า ซิมม้า เส้นทางการเงิน แพลตฟอร์มดิจิทัล โครงสร้างพื้นฐานที่มิจฉาชีพนำไปใช้ไปจนถึงเครือข่ายแก๊งคอลเซ็นเตอร์และอาชญากรรมข้ามชาติ ซึ่งหน่วยงานภาครัฐได้เร่งดำเนินการ ดังนี้
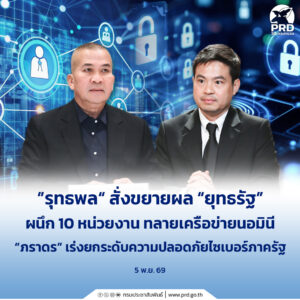
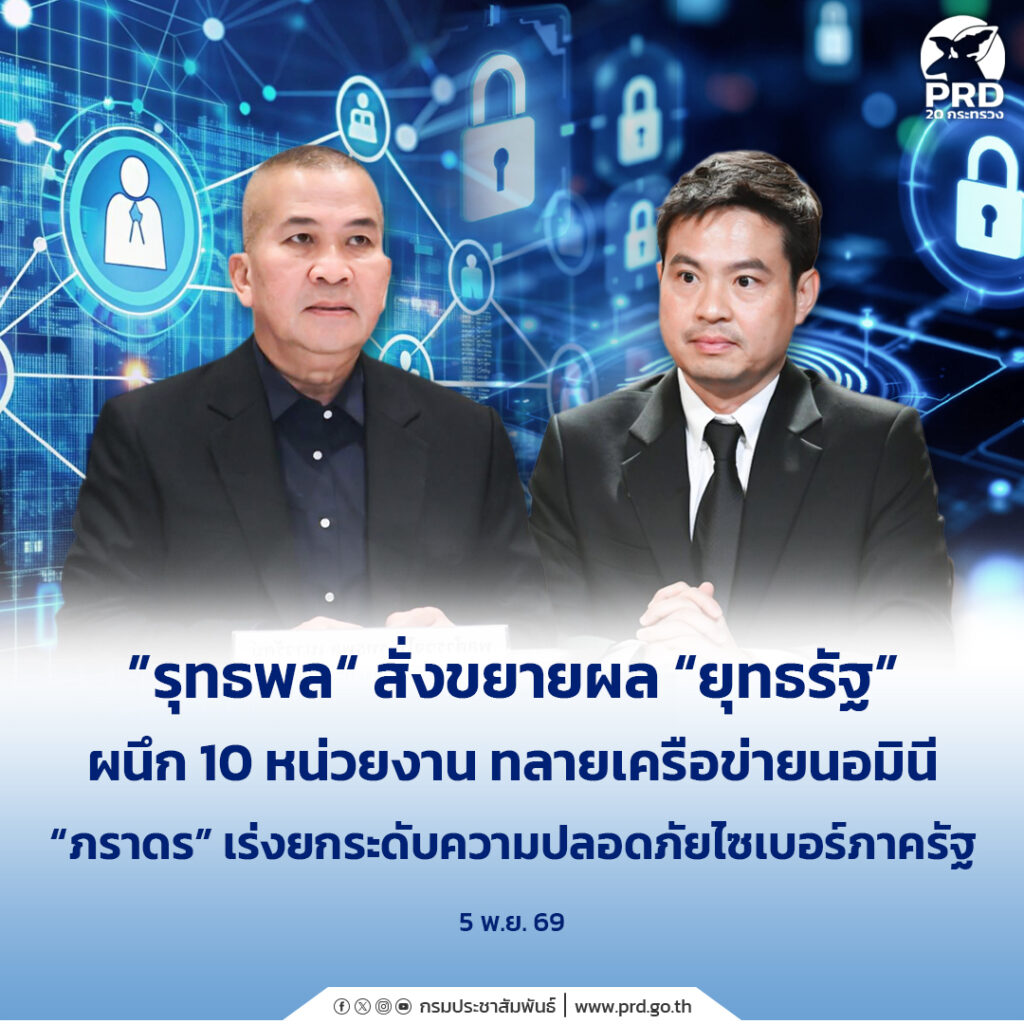
พลตำรวจโท รุทธพล เนาวรัตน์ รัฐมนตรีว่าการกระทรวงยุติธรรม ได้ติดตามผลปฏิบัติการ “ยุทธรัฐ” เพื่อเร่งรัดการตรวจสอบและขยายผลเครือข่ายการใช้บุคคลหรือนิติบุคคลเป็นตัวแทนอำพราง (นอมินี) ซึ่งเป็นการบูรณาการกำลังเจ้าหน้าที่จากกว่า 10 หน่วยงาน ได้แก่ กรมสอบสวนคดีพิเศษ ตำรวจสันติบาล สำนักงานป้องกันและปราบปรามการฟอกเงิน กรมสรรพากร กรมการจัดหางาน กรมการปกครอง กรมที่ดิน กรมพัฒนาธุรกิจการค้า สำนักงานตรวจคนเข้าเมือง กองบัญชาการตำรวจนครบาล และหน่วยงานที่เกี่ยวข้อง เข้าตรวจค้นพื้นที่เป้าหมาย 3 จุด เพื่อตรวจสอบการใช้บุคคลหรือนิติบุคคลอำพรางการประกอบธุรกิจและถือครองอสังหาริมทรัพย์โดยไม่ชอบด้วยกฎหมาย
กรมสอบสวนคดีพิเศษ (DSI) ได้รายงานผลการปฏิบัติการทั้งด้านการถือครองที่ดิน การประกอบธุรกิจของคนต่างด้าว เส้นทางการเงิน ภาษีอากร ตลอดจนการดำเนินงานของมูลนิธิและสมาคม เพื่อเชื่อมโยงพยานหลักฐานและตรวจสอบผู้ได้รับประโยชน์ที่แท้จริง โดยพลตำรวจโท รุทธพล เน้นย้ำข้อสั่งการสำคัญ 5 ด้าน ได้แก่
1. เร่งขยายผลเครือข่ายนอมินี ตรวจสอบความเชื่อมโยงของบุคคล บริษัท มูลนิธิ สมาคม โครงสร้างผู้ถือหุ้น และผู้ได้รับประโยชน์ที่แท้จริง
2. ตรวจสอบเส้นทางการเงินและภาษี โดยเฉพาะเงินบริจาคจากต่างประเทศ การโอนเงินระหว่างองค์กรและบริษัท รวมถึงการนำเงินไปลงทุนหรือซื้อทรัพย์สิน
3. ตรวจสอบข้อมูลสัญชาติและการเข้าเมือง รวมถึงกรณีการแปลงสัญชาติ
4. ป้องกันการโยกย้ายหรือถ่ายโอนทรัพย์สินที่อาจเกี่ยวข้องกับการกระทำความผิด โดยพิจารณาใช้มาตรการตามเงื่อนไขที่กฎหมายกำหนด
5. บูรณาการการทำงานทุกหน่วยงาน แลกเปลี่ยนข้อมูลและพยานหลักฐาน กำหนดผู้รับผิดชอบ และรายงานความคืบหน้าอย่างต่อเนื่อง
นอกจากนี้ยังพิจารณาข้อมูลการพำนักและการอยู่เกินกำหนดอนุญาตของคนต่างด้าว รวมถึงความเชื่อมโยง
ของบุคคลและนิติบุคคลที่อยู่ระหว่างการตรวจสอบ เพื่อประกอบการวิเคราะห์และดำเนินการตามกฎหมาย โดยยึดพยานหลักฐานเป็นสำคัญ ซึ่งพลตำรวจโท รุทธพล ขอให้ทุกหน่วยงานเร่งตรวจสอบและขยายผลเครือข่ายนอมินี ทั้งการถือครองทรัพย์สิน เส้นทางการเงิน และการพิจารณาเพิกถอนสัญชาติตามเงื่อนไขของกฎหมาย พร้อมรายงานความคืบหน้าอย่างต่อเนื่อง เพื่อดำเนินการในส่วนที่เกี่ยวข้องต่อไป และย้ำว่าจะเดินหน้าป้องกันและปราบปรามการใช้นอมินีอย่างจริงจัง เพื่อป้องกันการแสวงหาประโยชน์จากทรัพยากรและทรัพย์สินของประเทศโดยมิชอบ สร้างความเป็นธรรมในการประกอบธุรกิจ และคุ้มครองประโยชน์สาธารณะ ภายใต้หลักนิติธรรมและการบังคับใช้กฎหมายอย่างเท่าเทียม
ส่วนความคืบหน้าการปราบปรามอาชญากรรมทางเทคโนโลยี จากการประชุมคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ครั้งที่ 4/2569 นายภราดร ปริศนานันทกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี ในฐานะประธานกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) ระบุว่าที่ประชุมให้ความสำคัญกับการเร่งลดความเสี่ยงของระบบสารสนเทศภาครัฐ ทั้งจากกรณีข้อมูลบัญชีผู้ใช้งานและรหัสผ่านรั่วไหล ตลอดจนช่องโหว่ด้านความมั่นคงปลอดภัยไซเบอร์ระดับวิกฤต พร้อมกำหนดแนวทางกำกับติดตามให้หน่วยงานดำเนินมาตรการป้องกันและแก้ไขอย่างเป็นรูปธรรม โดยมอบหมายให้เสนอคณะรัฐมนตรีพิจารณาสั่งการให้ทุกกระทรวงให้ความสำคัญและกำกับติดตามหน่วยงานในสังกัด ให้ดำเนินการตามมติคณะรัฐมนตรีเมื่อวันที่ 11 สิงหาคม 2569 อย่างเคร่งครัด โดยเฉพาะการใช้มาตรการยืนยันตัวตนหลายปัจจัย หรือ Multi-Factor Authentication (MFA) เพื่อเพิ่มความมั่นคงปลอดภัยในการเข้าถึงระบบ และลดความเสี่ยงจากการนำบัญชีผู้ใช้งานและรหัสผ่านที่รั่วไหลไปใช้โจมตีระบบหรือบริการภาครัฐ
ขณะที่ นางสาวแนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เปิดเผยถึงสถานการณ์ภัยคุกคามทางไซเบอร์ที่หลายประเทศทั่วโลกกำลังเฝ้าระวังว่า ได้หารือร่วมกับ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) สำนักงานคณะกรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (กสทช.) และหน่วยงานที่เกี่ยวข้อง เพื่อประเมินความพร้อมของระบบสื่อสารในประเทศ โดยพบว่าแผนรับมือปัจจุบันยังเน้นการรองรับภัยพิบัติเป็นหลัก จึงมอบหมายให้ กสทช. ประสานผู้ให้บริการด้านการสื่อสารจัดทำแผนรองรับภัยคุกคามทางไซเบอร์ที่อาจส่งผลกระทบในระดับประเทศ พร้อมเร่งรายงานความคืบหน้าและส่งข้อมูลให้สภาความมั่นคงแห่งชาติ (สมช.) เพื่อเตรียมความพร้อมรับมือสถานการณ์อย่างเป็นระบบต่อไป
ทั้งนี้ ผลการตรวจสอบระบบสารสนเทศกลุ่มเสี่ยงจำนวน 30,301 ระบบ พลตรี ธีรวุฒิ วิทยากรณ์ รองเลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ รายงานว่า ขณะนี้ปิดใช้งานแล้ว 15,498 ระบบ และยังเปิดใช้งานอยู่ 14,803 ระบบ ในจำนวนระบบที่ยังเปิดใช้งาน มีระบบที่เปิดใช้ MFA แล้ว 1,147 ระบบ ขณะที่อีก 12,650 ระบบ ยังไม่มีทั้งมาตรการ MFA และแผนรองรับ ซึ่งเป็นกลุ่มที่ต้องเร่งติดตาม ประเมินความเสี่ยง และผลักดันให้หน่วยงานดำเนินมาตรการป้องกันที่เหมาะสมโดยเร็ว ทั้งนี้ จะเร่งติดตามการดำเนินงานของหน่วยงาน ทั้งการรีเซ็ตรหัสผ่าน การเพิ่มมาตรการยืนยันตัวตน การจัดทำแผนปรับปรุงความมั่นคงปลอดภัยของระบบ ตลอดจนการประเมินและทบทวนผลการดำเนินงานภายในกรอบระยะเวลา 180 วัน และที่ประชุมยังได้รับทราบความคืบหน้าการรับมือช่องโหว่ระดับวิกฤต “PHP2Shell” ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีสั่งรันคำสั่งจากระยะไกลบนเครื่องแม่ข่ายที่ได้รับผลกระทบ และอาจนำไปสู่การเข้าควบคุมระบบ ส่งผลกระทบต่อความปลอดภัยของข้อมูล ตลอดจนความต่อเนื่องของการให้บริการภาครัฐ ซึ่งที่ผ่านมา สกมช. ได้เร่งสำรวจระบบสารสนเทศที่อาจได้รับผลกระทบให้ครอบคลุม 8 กลุ่มระบบ พร้อมผลักดันให้หน่วยงานที่เกี่ยวข้องตรวจสอบระบบและปรับปรุง PHP เป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่แล้วโดยเร็ว และมอบหมายให้ สกมช. ติดตามความคืบหน้าการดำเนินงานของหน่วยงานที่เกี่ยวข้อง และรายงานผลต่อที่ประชุมเป็นระยะ เพื่อใช้ประกอบการประเมินความเสี่ยง ติดตามผลการแก้ไข และปรับมาตรการรับมือให้สอดคล้องกับสถานการณ์ภัยคุกคามที่เปลี่ยนแปลงอย่างต่อเนื่อง นอกจากนี้ ยังเห็นชอบร่างบันทึกความร่วมมือระหว่าง สกมช. กับหน่วยงานต่างๆ เพื่อเสริมสร้างความร่วมมือด้านความมั่นคงปลอดภัยไซเบอร์ รวมถึงแผนรับมือภัยคุกคามทางไซเบอร์ เพื่อเพิ่มความพร้อมในการป้องกันและรับมือเหตุการณ์ ที่อาจเกิดขึ้น ตลอดจนรับทราบรายงานผลการดำเนินการรักษาความมั่นคงปลอดภัยไซเบอร์ที่มีผลกระทบอย่างมีนัยสำคัญ ประจำปี 2569
พร้อมกันนี้ได้เห็นชอบแต่งตั้ง พลตรี ธีรวุฒิ วิทยากรณ์ เป็นเลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ เพื่อเดินหน้าขับเคลื่อนภารกิจด้านความมั่นคงปลอดภัยไซเบอร์ เร่งผลักดันมาตรการสำคัญ และประสานการดำเนินงานระหว่างหน่วยงานให้เกิดผลอย่างเป็นรูปธรรม อย่างไรก็ตามการขับเคลื่อนมาตรการดังกล่าวมุ่งให้ทุกกระทรวงและหน่วยงานภาครัฐกำกับติดตามความมั่นคงปลอดภัยของระบบในสังกัดอย่างจริงจัง เร่งปิดช่องโหว่ ยกระดับมาตรการยืนยันตัวตน และติดตามผลการแก้ไขอย่างต่อเนื่อง เพื่อเสริมความมั่นคงปลอดภัยของระบบภาครัฐ ปกป้องข้อมูลสำคัญ และสร้างความเชื่อมั่นให้ประชาชนสามารถใช้บริการดิจิทัลภาครัฐได้อย่างมั่นคงและปลอดภัย