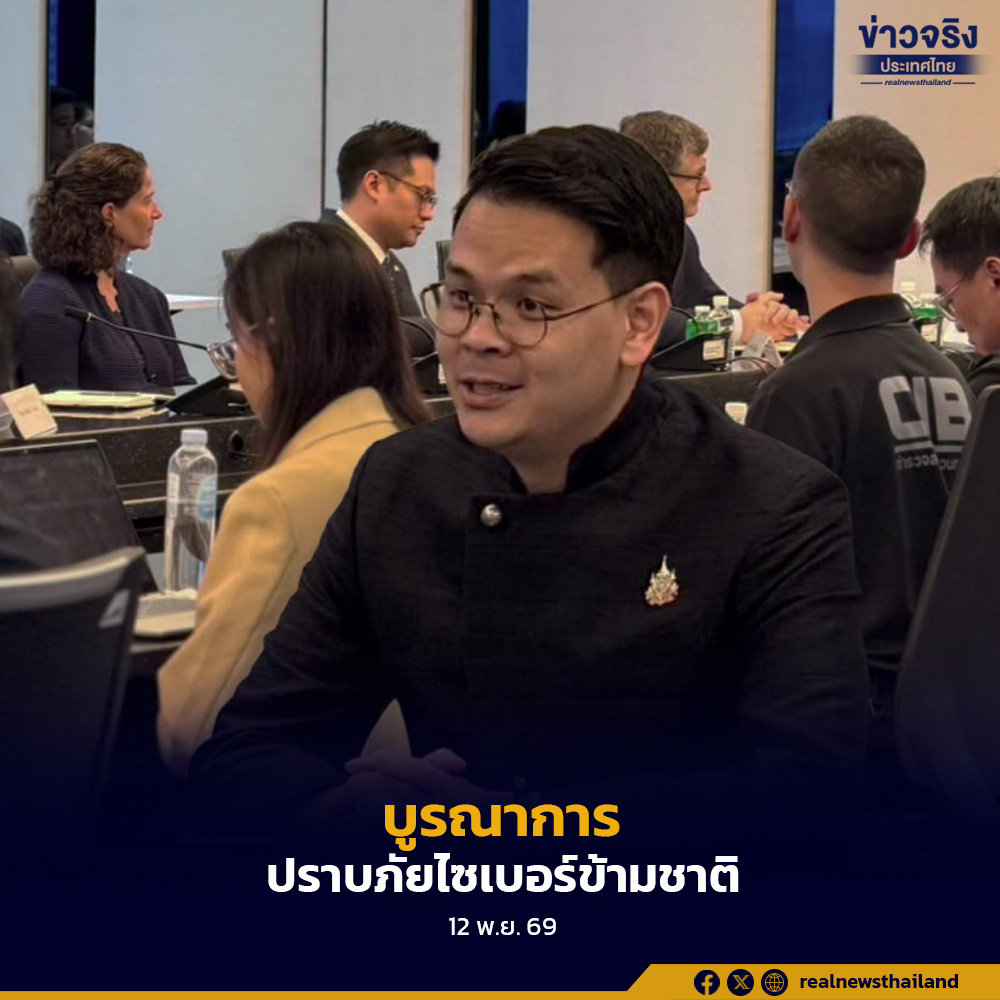
นายไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม หรือดีอี แถลงผลการประชุมความคืบหน้าการยกระดับมาตรการป้องกันภัยคุกคามทางไซเบอร์ของประเทศ ว่า เป็นการบูรณาการความร่วมมือระหว่าง 8 หน่วยงานภาครัฐของไทย นำโดยสภาความมั่นคงแห่งชาติ และ สกมช. ร่วมกับ 14 บริษัทเอกชนระดับโลก ทั้งกลุ่มผู้ให้บริการเทคโนโลยี แพลตฟอร์มดิจิทัลและเครือข่ายสื่อสาร ซึ่งการบูรณาการครั้งนี้ได้รับการประสานงานจาก มร.จอร์จ อับราฮัม ผู้บริหารจาก Global Anti-Scam Alliance หรือ GASA ซึ่งมีเครือข่ายกว่า 250 รายทั่วโลก โดยได้จัดตั้งคณะทำงานร่วม หรือ Working Group เพื่อประสานงานโดยตรงตลอด 24 ชั่วโมง ทั้งในภาวะปกติและเหตุฉุกเฉิน เพื่อรับมือกับภัยไซเบอร์ที่มีความถี่สูงขึ้นและทวีความซับซ้อนจากการใช้เทคโนโลยี AI
ส่วนกรณีที่บริษัท Apple และ Google ได้ส่งการแจ้งเตือนความพยายามเจาะระบบอุปกรณ์ไปยังผู้ใช้งานในกว่า 150 ประเทศทั่วโลกนั้น นายไชยชนก ชี้แจงว่า รูปแบบการโจมตีดังกล่าวเป็นเทคนิคที่เรียกว่า Non-click คือไม่ต้องกดลิงก์และไม่ต้องต่อไวไฟสาธารณะ ซึ่งเป็นวิธีการที่ต้องใช้เงินลงทุนมหาศาลและมุ่งเป้าเจาะจงบุคคล โดยสาเหตุที่ Apple ระบุชื่อสปายแวร์ “เพกาซัส (Pegasus)” เป็นเพราะรูปแบบการโจมตีมีความคล้ายคลึงกัน แต่ยังไม่มีข้อบ่งชี้ชัดเจนว่าเป็นเพกาซัสจริงหรือไม่
อย่างไรก็ตาม ทั้ง Apple และ Google ยืนยันว่าไม่สามารถตรวจสอบได้ว่ามีข้อมูลใดรั่วไหลหรือไม่ เนื่องจากระบบตรวจจับจากฐานข้อมูล Meta-data เท่านั้น เพื่อเป็นการเคารพนโยบายความเป็นส่วนตัวของผู้ใช้งาน ขณะเดียวกันก็ยังไม่สามารถระบุตัวผู้บงการหรือเป้าหมายหลักได้ ซึ่งในส่วนของรัฐบาลไทย ผู้แทนภาครัฐได้ยืนยันอย่างหนักแน่นว่า ไม่มีส่วนเกี่ยวข้อง ไม่มีหลักฐาน และกระทรวงดีอี ไม่มีระบบหรือนโยบาย ใดๆ ในการใช้เครื่องมือเพื่อรุกรานสิทธิส่วนบุคคลของประชาชน
ทั้งนี้ กระทรวงดีอี ขอแนะนำให้ประชาชนยกระดับการป้
ทั้งนี้ในช่วงท้าย นายไชยชนก ระบุว่า ภาครัฐได้ยกระดับการทำงานเป็นเนื้อเดียวกัน โดยแชร์ทรัพยากรระหว่าง สกมช. สมช. เหล่าทัพ และกระทรวงดีอี เพื่อคุ้มครอง 5 โครงสร้างพื้นฐานสำคัญ ได้แก่ ตลาดเงิน ตลาดทุน สาธารณสุข โครงสร้างพื้นฐานและพลังงาน โดยเฉพาะกลุ่มระบบการเงินที่มีความพยายามโจมตีอย่างต่อเนื่อง แต่ สกมช. และ TB-CERT ยังคงรับมือได้อย่างมีประสิทธิภาพ ล่าสุด กระทรวงดีอี ได้ส่งหนังสือด่วนให้ทั้ง 5 ภาคส่วน ซักซ้อมแผนความต่อเนื่องทางธุรกิจ หรือ BCP อย่างเข้มงวด สอดรับกับข้อสั่งการของนายกรัฐมนตรีในที่ประชุม ครม. ที่กำชับให้ทุกกระทรวงเตรียมมาตรการป้องกันเฉพาะด้าน เพราะภัยไซเบอร์ไม่ได้ทำลายแค่ข้อมูล แต่ทำลาย “ความเชื่อมั่น” ซึ่งส่งผลกระทบมหาศาลต่อระบบเศรษฐกิจดิจิทัลของประเทศ